Domain western-deko.de kaufen?
Wir ziehen mit dem Projekt
western-deko.de um.
Sind Sie am Kauf der Domain
western-deko.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain western-deko.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jeier, Thomas: Mythen & Legenden: IndianerMythen & Legenden: Indianer , Die Indianer der alten Zeiten lebten in einer anderen Welt, die nichts mit der des Weißen Mannes zu tun hatte; ihr Kosmos war wesentlich vielschichtiger und facettenreicher. Sie vermuteten eine unsichtbare Kraft und eine Vielzahl von Geistern hinter allen rätselhaften, nicht erklärbaren Erscheinungen der Natur. Wakinyan, der Donnervogel, flog während eines Gewitters über die Prärie und ließ den Boden unter den Tipis erzittern. Yumni, der Wirbelwind, tobte sich auf den Ebenen aus und zeigte seine zahme Seite nur, wenn er einem Krieger bei der Brautschau half. Hanwi, die Mondfrau, verlieh der Nacht ihren silbernen Glanz. Das unendliche Universum, die Welt, in der sie lebten, und das ferne Reich jenseits der Bäume am Rande der Welt zeigte sich als unfassbares Phänomen, kaum greifbar für den Verstand der Menschen, die von der Weisheit und Gnade der Geister abhängig waren. Wakan Tanka, der Große Geist oder besser Großes Geheimnis, ist die Macht, die über allem steht und die Erde die Mutter aller Indianer. Alle Dinge sind lebendig, die Bäume, die Felsen, das Gras, die Geister sind überall. Die Indianer fühlten sich als Teil der beseelten Natur, empfanden das Leben als heiligen Kreis. "Indianer - Mythen und Legenden" entführt in die faszinierende Welt der Apachen und Cheyenne, der Sioux und Lakota. 170 Abbildungen ziehen in den Bann und laden ein, die Welt der Indianer in einem neuen Licht zu betrachten. MYTHEN & LEGENDEN... ist eine hochwertige Foto-Bildband-Reihe, aufwändig fotografiert und gestaltet von renommierten Fotografen und Designern - - - Bis zu 190 kunstvolle Bilder auf 128 Seiten - - - Ausführliche Bildunterschriften - - - Übersichtskarte - - - Eine ideale Ergänzung zum klassischen Reisebildband. , Kraftstoffpumpen & Tankgeber > Luft- & Kraftstoffversorgung , Erscheinungsjahr: 200811, Produktform: Leinen, Autoren: Jeier, Thomas, Fotograph: Heeb, Christian, Seitenzahl/Blattzahl: 128, Abbildungen: ca. 230 schwarzweiß-Fotos mit 1 Kte, Fachschema: Indianer / Geschichte, Gesellschaft~Indianer / Märchen, Mythologie~Amerika (Erdteil) / Nordamerika~Nordamerika, Region: Nordamerika (USA und Kanada), Warengruppe: HC/Bildbände/Nord- und Mittelamerika, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stürtz Verlag, Verlag: Stürtz Verlag, Verlag: Strtz Verlag, Länge: 249, Breite: 307, Höhe: 20, Gewicht: 1085, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 6025619,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das grosse Buch der IndianerDas grosse Buch der Indianer , Alle Stämme - Alle Kriege , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20210331, Produktform: Leinen, Redaktion: Hack, Joachim, Seitenzahl/Blattzahl: 448, Abbildungen: MIt zahlreichen Abbildungen, Keyword: Krieg, Fachschema: Geschichte~Historie~Indianer / Geschichte, Gesellschaft~Nordamerika / Indianer, Fachkategorie: Geschichte, Region: Nordamerika (USA und Kanada), Thema: Entdecken, Warengruppe: HC/Völkerkunde, Fachkategorie: Ethnic Studies, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Lempertz, Verlag: Edition Lempertz, Verlag: Lempertz, Math., Buchhandlung und Antiquariat GmbH, Länge: 302, Breite: 232, Höhe: 38, Gewicht: 2027, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: A22948100 A5888237 A2803054, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie werden Cowboy-Stiefel geweitet?
Cowboy-Stiefel können auf verschiedene Weisen geweitet werden. Eine Möglichkeit ist das Tragen von dicken Socken und das Einlaufen der Stiefel über einen längeren Zeitraum. Eine andere Möglichkeit ist das Auftragen von Lederdehnungsspray oder das Einlegen von feuchten Zeitungen in die Stiefel, um das Leder zu dehnen. Es ist auch möglich, die Stiefel zu einem Schuster zu bringen, der sie professionell weiten kann. **
-
Tragen Mädchen oder Jungs Cowboy-Stiefel?
Sowohl Mädchen als auch Jungs können Cowboy-Stiefel tragen. Die Entscheidung hängt von persönlichem Geschmack und individuellem Stil ab. Cowboy-Stiefel sind ein vielseitiges Schuhwerk, das von vielen Menschen unabhängig vom Geschlecht getragen wird. **
-
Wie sehen moderne Cowboy-Stiefel aus?
Moderne Cowboy-Stiefel haben oft ein schlankeres und eleganteres Design als traditionelle Modelle. Sie sind aus hochwertigem Leder gefertigt und können verschiedene Verzierungen wie Stickereien, Nieten oder Schnallen haben. Zudem sind sie in verschiedenen Farben erhältlich und können sowohl mit einem klassischen Western-Look als auch mit einem modernen urbanen Stil kombiniert werden. **
-
Tragen Männer Cowboy-Stiefel zu kurzen Hosen?
Es ist möglich, dass einige Männer Cowboy-Stiefel zu kurzen Hosen tragen, da dies ein persönlicher Stil und eine Modeentscheidung ist. Es hängt von den individuellen Vorlieben und dem gewünschten Look ab. Einige Männer mögen den Kontrast zwischen den lässigen kurzen Hosen und den auffälligen Cowboy-Stiefeln. **


Kennt jemand den Cartoon "Cowboy, Indianer und Pferd"?
Ja, "Cowboy, Indianer und Pferd" ist eine deutsche Zeichentrickserie, die in den 1990er Jahren ausgestrahlt wurde. Die Serie handelt von den Abenteuern eines Cowboys, eines Indianers und eines sprechenden Pferdes. Sie war bei Kindern sehr beliebt. **
Weiß jemand, wo ich günstig Cowboy-Stiefel bekomme?
Es gibt viele Möglichkeiten, günstige Cowboy-Stiefel zu finden. Du könntest in Second-Hand-Läden, Online-Marktplätzen oder bei Ausverkäufen in Schuhgeschäften nachschauen. Es lohnt sich auch, nach Rabattaktionen oder Gutscheinen zu suchen, um den Preis weiter zu senken. **
Top-Angebote
Produkte zum Begriff Malicious:
-
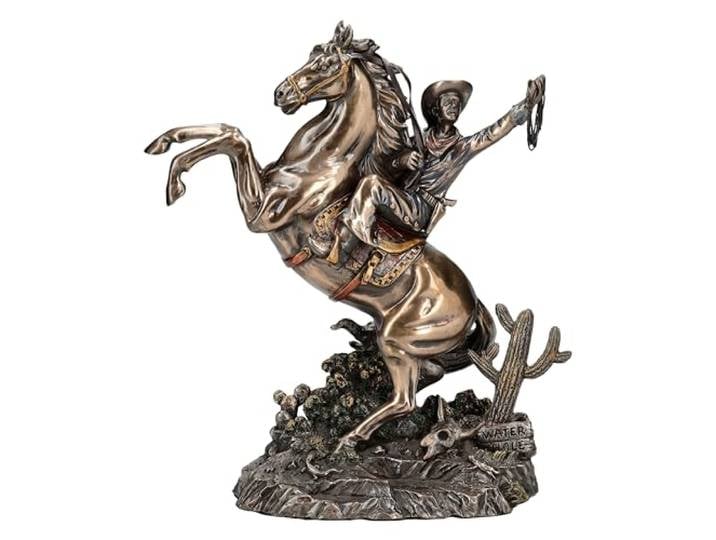
Pacific Giftware Cowboy-Figur auf steigendem Pferd mit Lasso 25,5 cm - Western Deko, Prärie-Landschaft mit Kaktus und Totenkopf<p>Die <strong>Pacific Giftware Cowboy-Figur</strong> ist ein beeindruckendes Deko-Element, das die Faszination des Wilden Westens in dein Zuhause bringt. Mit einer Höhe von <strong>25,5 cm</strong>, einer Breite von <strong>23 cm</strong> und einer Tiefe von <strong>11 cm</strong> zeigt diese Figur einen Cowboy, der auf einem steigenden Pferd balanciert und sein Lasso hoch in den Himmel schwingt. Diese dynamische Darstellung ist eine Hommage an den klassischen Wildwest-Geist und zieht alle Blicke auf sich.</p><p>Die Figur ist aus hochwertigem Kunststein (Polyresin) gefertigt und sorgfältig bronziert sowie coloriert, was ihr eine ansprechende Optik verleiht. Die detailreiche Szenerie ist in eine typische Prärie-Landschaft eingebettet, die mit einem Kaktus, einem Schild mit der Aufschrift Water Hole , einem Rinder-Totenkopf und Eidechsen ausgestattet ist. Diese Elemente fangen das Wildwest-Flair perfekt ein und machen die Figur zu einem einzigartigen Kunstwerk.</p><p>Die <strong>Cowboy-Figur</strong> reflektiert die kulturelle Bedeutung und Romantik des amerikanischen Westens und ist ein absolutes Must-Have für Liebhaber der Cowboy-Kultur und der Wildwest-Geschichte. Mit ihrer lebhaften Pose und der dynamischen Umgebung wird sie zum Highlight jeder Sammlung und verleiht deinem Wohnraum einen Hauch von Abenteuer und Geschichte.</p>119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Wie werden Cowboy-Stiefel geweitet?
Cowboy-Stiefel können auf verschiedene Weisen geweitet werden. Eine Möglichkeit ist das Tragen von dicken Socken und das Einlaufen der Stiefel über einen längeren Zeitraum. Eine andere Möglichkeit ist das Auftragen von Lederdehnungsspray oder das Einlegen von feuchten Zeitungen in die Stiefel, um das Leder zu dehnen. Es ist auch möglich, die Stiefel zu einem Schuster zu bringen, der sie professionell weiten kann. **
-
Tragen Mädchen oder Jungs Cowboy-Stiefel?
Sowohl Mädchen als auch Jungs können Cowboy-Stiefel tragen. Die Entscheidung hängt von persönlichem Geschmack und individuellem Stil ab. Cowboy-Stiefel sind ein vielseitiges Schuhwerk, das von vielen Menschen unabhängig vom Geschlecht getragen wird. **
Ähnliche Suchbegriffe für Malicious
-
Jeier, Thomas: Mythen & Legenden: IndianerMythen & Legenden: Indianer , Die Indianer der alten Zeiten lebten in einer anderen Welt, die nichts mit der des Weißen Mannes zu tun hatte; ihr Kosmos war wesentlich vielschichtiger und facettenreicher. Sie vermuteten eine unsichtbare Kraft und eine Vielzahl von Geistern hinter allen rätselhaften, nicht erklärbaren Erscheinungen der Natur. Wakinyan, der Donnervogel, flog während eines Gewitters über die Prärie und ließ den Boden unter den Tipis erzittern. Yumni, der Wirbelwind, tobte sich auf den Ebenen aus und zeigte seine zahme Seite nur, wenn er einem Krieger bei der Brautschau half. Hanwi, die Mondfrau, verlieh der Nacht ihren silbernen Glanz. Das unendliche Universum, die Welt, in der sie lebten, und das ferne Reich jenseits der Bäume am Rande der Welt zeigte sich als unfassbares Phänomen, kaum greifbar für den Verstand der Menschen, die von der Weisheit und Gnade der Geister abhängig waren. Wakan Tanka, der Große Geist oder besser Großes Geheimnis, ist die Macht, die über allem steht und die Erde die Mutter aller Indianer. Alle Dinge sind lebendig, die Bäume, die Felsen, das Gras, die Geister sind überall. Die Indianer fühlten sich als Teil der beseelten Natur, empfanden das Leben als heiligen Kreis. "Indianer - Mythen und Legenden" entführt in die faszinierende Welt der Apachen und Cheyenne, der Sioux und Lakota. 170 Abbildungen ziehen in den Bann und laden ein, die Welt der Indianer in einem neuen Licht zu betrachten. MYTHEN & LEGENDEN... ist eine hochwertige Foto-Bildband-Reihe, aufwändig fotografiert und gestaltet von renommierten Fotografen und Designern - - - Bis zu 190 kunstvolle Bilder auf 128 Seiten - - - Ausführliche Bildunterschriften - - - Übersichtskarte - - - Eine ideale Ergänzung zum klassischen Reisebildband. , Kraftstoffpumpen & Tankgeber > Luft- & Kraftstoffversorgung , Erscheinungsjahr: 200811, Produktform: Leinen, Autoren: Jeier, Thomas, Fotograph: Heeb, Christian, Seitenzahl/Blattzahl: 128, Abbildungen: ca. 230 schwarzweiß-Fotos mit 1 Kte, Fachschema: Indianer / Geschichte, Gesellschaft~Indianer / Märchen, Mythologie~Amerika (Erdteil) / Nordamerika~Nordamerika, Region: Nordamerika (USA und Kanada), Warengruppe: HC/Bildbände/Nord- und Mittelamerika, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stürtz Verlag, Verlag: Stürtz Verlag, Verlag: Strtz Verlag, Länge: 249, Breite: 307, Höhe: 20, Gewicht: 1085, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 6025619,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das grosse Buch der IndianerDas grosse Buch der Indianer , Alle Stämme - Alle Kriege , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20210331, Produktform: Leinen, Redaktion: Hack, Joachim, Seitenzahl/Blattzahl: 448, Abbildungen: MIt zahlreichen Abbildungen, Keyword: Krieg, Fachschema: Geschichte~Historie~Indianer / Geschichte, Gesellschaft~Nordamerika / Indianer, Fachkategorie: Geschichte, Region: Nordamerika (USA und Kanada), Thema: Entdecken, Warengruppe: HC/Völkerkunde, Fachkategorie: Ethnic Studies, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Lempertz, Verlag: Edition Lempertz, Verlag: Lempertz, Math., Buchhandlung und Antiquariat GmbH, Länge: 302, Breite: 232, Höhe: 38, Gewicht: 2027, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: A22948100 A5888237 A2803054, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sehen moderne Cowboy-Stiefel aus?
Moderne Cowboy-Stiefel haben oft ein schlankeres und eleganteres Design als traditionelle Modelle. Sie sind aus hochwertigem Leder gefertigt und können verschiedene Verzierungen wie Stickereien, Nieten oder Schnallen haben. Zudem sind sie in verschiedenen Farben erhältlich und können sowohl mit einem klassischen Western-Look als auch mit einem modernen urbanen Stil kombiniert werden. **
-
Tragen Männer Cowboy-Stiefel zu kurzen Hosen?
Es ist möglich, dass einige Männer Cowboy-Stiefel zu kurzen Hosen tragen, da dies ein persönlicher Stil und eine Modeentscheidung ist. Es hängt von den individuellen Vorlieben und dem gewünschten Look ab. Einige Männer mögen den Kontrast zwischen den lässigen kurzen Hosen und den auffälligen Cowboy-Stiefeln. **
-
Kennt jemand den Cartoon "Cowboy, Indianer und Pferd"?
Ja, "Cowboy, Indianer und Pferd" ist eine deutsche Zeichentrickserie, die in den 1990er Jahren ausgestrahlt wurde. Die Serie handelt von den Abenteuern eines Cowboys, eines Indianers und eines sprechenden Pferdes. Sie war bei Kindern sehr beliebt. **
-
Weiß jemand, wo ich günstig Cowboy-Stiefel bekomme?
Es gibt viele Möglichkeiten, günstige Cowboy-Stiefel zu finden. Du könntest in Second-Hand-Läden, Online-Marktplätzen oder bei Ausverkäufen in Schuhgeschäften nachschauen. Es lohnt sich auch, nach Rabattaktionen oder Gutscheinen zu suchen, um den Preis weiter zu senken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.